Cách Giữ An Toàn Cho Mật Khẩu: Hướng Dẫn Thực Tế Từ trường công nghệ Về Mật Khẩu Mạnh Và Bảo Mật Hằng Ngày
Mật khẩu chính là chìa khóa cho cuộc sống số của bạn. Từ email và ngân hàng trực tuyến đến mạng xã hội và công cụ làm việc, chỉ một mật khẩu yếu hoặc bị tái sử dụng cũng có thể giúp kẻ tấn công truy cập vào nhiều hơn một tài khoản. Học cách bảo vệ mật khẩu an toàn khỏi tin tặc như thế nào không phải là ghi nhớ hàng chục mã phức tạp, mà là xây dựng một hệ thống đơn giản, đáng tin cậy mà bạn có thể sử dụng mỗi ngày. Hướng dẫn này giải thích điều gì tạo nên một mật khẩu mạnh, cách trình quản lý mật khẩu giúp việc bảo mật trở nên dễ dàng hơn và những thói quen hằng ngày nào thực sự bảo vệ bạn trên mạng.
Tại sao mật khẩu vẫn là tuyến phòng thủ đầu tiên của bạn
Mặc dù có các công nghệ mới như quét vân tay và nhận diện khuôn mặt, mật khẩu vẫn là cách phổ biến nhất để xác minh danh tính trực tuyến. Hầu hết dịch vụ vẫn dùng chúng làm lớp khóa chính, và ngay cả khi bạn sử dụng sinh trắc học, thường vẫn có mật khẩu dự phòng. Kẻ tấn công hiểu rất rõ điều này. Thay vì cố gắng xâm nhập trực tiếp vào hệ thống, chúng thường tìm cách đánh cắp hoặc đoán mật khẩu vì cách này dễ hơn và ít tốn kém hơn.
Các phương thức phổ biến bao gồm email lừa đảo (phishing) dụ bạn nhập mật khẩu trên trang web giả mạo, tấn công nhồi thông tin xác thực (credential stuffing) khi mật khẩu bị đánh cắp từ một vụ rò rỉ được thử lại trên các trang khác, và tấn công dò đoán (brute-force) tự động đoán các mật khẩu phổ biến. Nếu bạn tái sử dụng cùng một mật khẩu ở nhiều nơi, một vụ rò rỉ có thể khiến tất cả tài khoản của bạn bị xâm phạm. Các vụ rò rỉ dữ liệu xảy ra thường xuyên, ngay cả ở những công ty lớn, và danh sách email cùng mật khẩu bị lộ được lưu hành trên mạng trong nhiều năm. Hiểu rõ rủi ro này là bước đầu tiên để hình thành thói quen tốt hơn và giúp bạn thấy tại sao tính duy nhất quan trọng không kém độ phức tạp.
Điều gì tạo nên một mật khẩu mạnh
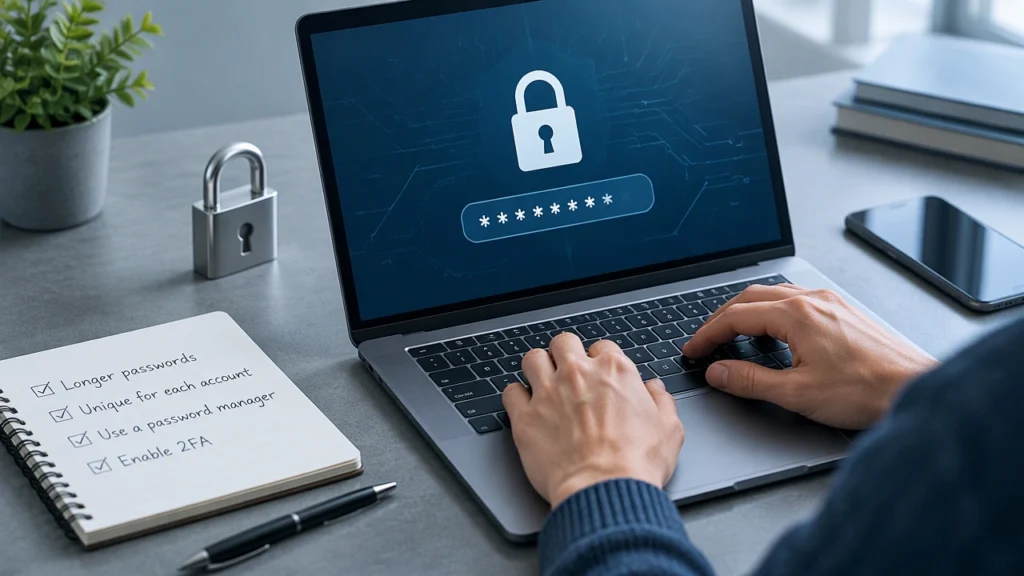
Một mật khẩu mạnh phải dài, khó đoán và duy nhất cho mỗi tài khoản. Độ dài quan trọng hơn những mẹo thay thế ký tự như đổi chữ a thành @. Mật khẩu dài từ 14 đến 16 ký tự khó bị bẻ khóa hơn nhiều so với mật khẩu 8 ký tự, ngay cả khi mật khẩu ngắn trông có vẻ phức tạp. Tính khó đoán nghĩa là tránh các thông tin hiển nhiên như tên, ngày sinh, tên thú cưng hoặc các từ và mẫu phổ biến như qwerty, password hay 123456. Tính duy nhất nghĩa là không bao giờ tái sử dụng cùng một mật khẩu cho hai dịch vụ khác nhau, đặc biệt với các tài khoản quan trọng như email, ngân hàng và lưu trữ đám mây.
Một cách thực tế để tạo mật khẩu mạnh mà bạn vẫn có thể nhớ khi cần là dùng cụm mật khẩu (passphrase). Hãy chọn ba hoặc bốn từ ngẫu nhiên không liên quan đến nhau và nối chúng lại, sau đó thêm số hoặc ký tự đặc biệt nếu trang web yêu cầu. Ví dụ, một cụm từ được tạo từ các từ không liên quan như correct horse battery staple sẽ mạnh hơn một mật khẩu ngắn phức tạp như Tr0ub4dor&3 vì nó dài hơn và ngẫu nhiên hơn, nhưng lại dễ hình dung hơn trong đầu. Bạn không cần tự tạo thủ công cho mọi tài khoản, đó là lúc trình quản lý mật khẩu phát huy tác dụng, nhưng việc hiểu cách một mật khẩu tốt được tạo ra sẽ giúp bạn đánh giá các gợi ý mà trình quản lý đưa ra.
Những lỗi phổ biến cần tránh khi đặt mật khẩu
- Tái sử dụng mật khẩu trên nhiều trang: Nếu một trang bị xâm phạm, kẻ tấn công sẽ thử cùng tổ hợp đó trên các trang email, mua sắm và ngân hàng.
- Sử dụng mật khẩu ngắn: Bất kỳ mật khẩu nào dưới 12 ký tự đều có thể bị đoán nhanh hơn nhiều bằng công cụ tự động.
- Dùng thông tin cá nhân: Tên, ngày tháng, địa chỉ và đội bóng yêu thích rất dễ tìm thấy trên mạng xã hội và dễ bị đoán.
- Lưu mật khẩu dưới dạng văn bản thuần túy: Ứng dụng ghi chú, bảng tính, email tự gửi cho chính mình hay giấy nhớ không hề bảo vệ gì nếu thiết bị của bạn bị mất hoặc nhiễm mã độc.
- Đổi mật khẩu vô cớ: Việc bắt buộc đổi mật khẩu thường xuyên thường dẫn đến các biến thể yếu và dễ đoán. Chỉ nên đổi khi có rò rỉ hoặc nghi ngờ bị lộ.
Trình quản lý mật khẩu giải quyết vấn đề ghi nhớ như thế nào
Thách thức lớn nhất với mật khẩu mạnh là việc ghi nhớ chúng. Hầu hết mọi người có từ 80 đến 100 tài khoản trực tuyến, và không thể ghi nhớ một mật khẩu dài và duy nhất cho mỗi tài khoản. Trình quản lý mật khẩu là một ứng dụng chuyên dụng giúp tạo, lưu trữ và tự động điền mật khẩu cho bạn. Bạn chỉ cần nhớ một mật khẩu chính (master password) thật mạnh để mở kho lưu trữ. Các mật khẩu còn lại sẽ được mã hóa và đồng bộ an toàn trên các thiết bị của bạn.
Một trình quản lý mật khẩu tốt không chỉ lưu trữ mật khẩu. Nó có thể tạo ra những mật khẩu hoàn toàn ngẫu nhiên dài từ 16 đến 20 ký tự khi bạn tạo tài khoản mới, cảnh báo nếu bạn đang tái sử dụng mật khẩu, thông báo nếu một trong các trang bạn đã lưu liên quan đến vụ rò rỉ dữ liệu đã biết, và tự động điền biểu mẫu đăng nhập để bạn không phải gõ mật khẩu ở nơi trình ghi phím (keylogger) có thể đánh cắp. Các lựa chọn uy tín lưu trữ kho mật khẩu của bạn bằng mã hóa zero-knowledge, nghĩa là ngay cả công ty tạo ra trình quản lý cũng không thể xem được mật khẩu của bạn. Dữ liệu của bạn được bảo vệ bằng mật khẩu chính và lý tưởng nhất là thêm một yếu tố xác thực thứ hai.
Để bắt đầu, hãy chọn một trình quản lý nổi tiếng có hồ sơ bảo mật tốt và được kiểm toán độc lập, cài đặt nó trên máy tính và điện thoại, và đặt một cụm mật khẩu chính dài, duy nhất mà bạn chưa từng dùng ở nơi nào khác. Bật tính năng mở khóa bằng sinh trắc học để tiện lợi hơn, nhưng hãy ghi lại cụm mật khẩu chính và cất ở nơi an toàn tại nhà phòng khi cần khôi phục quyền truy cập. Sau đó, trong vài tuần, hãy dần dần cập nhật các tài khoản quan trọng nhất trước, như email, ngân hàng và mạng xã hội chính, thay thế các mật khẩu yếu hoặc bị tái sử dụng bằng mật khẩu được tạo tự động. Bạn không cần phải thay đổi mọi thứ trong một ngày. Hãy tập trung vào những tài khoản sẽ gây thiệt hại lớn nhất nếu bị xâm phạm.
Những thói quen hằng ngày giúp mật khẩu được bảo vệ an toàn
Mật khẩu mạnh và duy nhất là điều thiết yếu, nhưng chúng phát huy hiệu quả tốt nhất khi kết hợp với những thói quen đơn giản hằng ngày giúp giảm nguy cơ bị đánh cắp. Những thói quen này tốn rất ít thời gian và vẫn bảo vệ bạn ngay cả khi một dịch vụ bạn sử dụng bị xâm phạm.
1. Bật xác thực hai yếu tố
Xác thực hai yếu tố bổ sung thêm một lớp kiểm tra ngoài mật khẩu, chẳng hạn như mã từ ứng dụng xác thực hoặc thông báo trên điện thoại. Ngay cả khi ai đó đánh cắp mật khẩu của bạn, họ cũng không thể đăng nhập nếu thiếu yếu tố thứ hai. Hãy ưu tiên ứng dụng xác thực hoặc khóa bảo mật vật lý thay vì mã SMS khi có thể, vì SMS có thể bị chặn qua hình thức tráo SIM. Hãy bắt đầu với tài khoản email, vì quyền truy cập vào email thường cho phép kẻ tấn công đặt lại các mật khẩu khác. Sau đó bật tính năng này cho ngân hàng, lưu trữ đám mây và mạng xã hội.
2. Học cách nhận diện lừa đảo
Hầu hết các vụ đánh cắp mật khẩu không liên quan đến kỹ thuật hack phức tạp. Chúng liên quan đến việc lừa bạn tự giao nộp mật khẩu. Hãy cảnh giác với các email hoặc tin nhắn tạo cảm giác khẩn cấp, thông báo tài khoản của bạn sắp bị khóa hoặc yêu cầu bạn nhấp vào liên kết để xác minh danh tính. Trước khi nhập mật khẩu, hãy kiểm tra kỹ địa chỉ trang web và không bao giờ nhập thông tin đăng nhập sau khi nhấp vào liên kết trong email không mong muốn. Thay vào đó, hãy truy cập trực tiếp vào trang web bằng cách gõ địa chỉ hoặc dùng dấu trang. Trình quản lý mật khẩu cũng hữu ích trong trường hợp này, vì nó sẽ không tự động điền mật khẩu trên một tên miền giả mạo trông giống nhưng không chính xác. Nếu một tin nhắn có vẻ đáng ngờ, hãy mở tab trình duyệt mới và đăng nhập trực tiếp.
3. Luôn cập nhật thiết bị và trình duyệt
Các bản cập nhật thường bao gồm bản vá cho các lỗ hổng bảo mật có thể cho phép phần mềm độc hại đánh cắp mật khẩu đã lưu. Hãy bật cập nhật tự động cho hệ điều hành, trình duyệt và trình quản lý mật khẩu. Sử dụng màn hình khóa thiết bị bằng mã PIN hoặc sinh trắc học và đảm bảo máy tính yêu cầu mật khẩu sau khi ở chế độ ngủ. Nếu bạn dùng trình duyệt để lưu mật khẩu, hãy đảm bảo nơi lưu trữ được bảo vệ bằng mật khẩu thiết bị và cân nhắc sử dụng trình quản lý chuyên dụng để có khả năng mã hóa mạnh hơn và cảnh báo rò rỉ tốt hơn.
4. Cân nhắc trước khi chia sẻ hoặc lưu trữ
Tránh chia sẻ mật khẩu qua email, tin nhắn trò chuyện hoặc ảnh chụp màn hình. Nếu bạn phải chia sẻ quyền truy cập tài khoản với người thân hoặc đồng nghiệp, hãy dùng tính năng chia sẻ an toàn bên trong trình quản lý mật khẩu, cho phép chia sẻ quyền truy cập mà không để lộ mật khẩu thực dưới dạng văn bản thuần túy. Hãy cẩn thận trên máy tính dùng chung hoặc máy tính công cộng và không bao giờ chọn lưu mật khẩu ở đó. Khi bạn đăng nhập trên thiết bị của người khác, hãy dùng cửa sổ duyệt web riêng tư và đăng xuất hoàn toàn khi xong việc. Ngoài ra, hãy rà soát các tài khoản đã lưu vài tháng một lần và xóa những tài khoản cũ không còn sử dụng để giảm bề mặt tấn công.
Xây dựng một hệ thống mà bạn có thể duy trì lâu dài
Bảo mật hiệu quả nhất khi được duy trì một cách nhất quán. Bạn không cần phải hoàn hảo, bạn cần một hệ thống mà bạn thực sự sẽ tuân theo. Hãy bắt đầu với ba bước trong tuần này: cài đặt trình quản lý mật khẩu và tạo một cụm mật khẩu chính thật mạnh, bật xác thực hai yếu tố cho email của bạn, và thay thế các mật khẩu bị tái sử dụng trên năm tài khoản quan trọng nhất. Khi những tài khoản đó đã được bảo vệ, hãy tiếp tục cập nhật các tài khoản khác theo thời gian.
- Làm cho nó dễ dàng: Để trình quản lý tự tạo và điền mật khẩu để bạn không phải gõ chúng.
- Làm cho nó nhiều lớp: Kết hợp mật khẩu duy nhất với xác thực hai yếu tố cho các tài khoản quan trọng.
- Làm cho nó thành thói quen: Kiểm tra cảnh báo rò rỉ, cập nhật thiết bị và luôn hoài nghi với các liên kết khẩn cấp yêu cầu thông tin đăng nhập.
Bằng cách tập trung vào độ dài, tính duy nhất và khả năng lưu trữ an toàn, đồng thời hỗ trợ những mật khẩu đó bằng các thói quen cẩn thận hằng ngày, bạn sẽ giảm đáng kể nguy cơ một sai lầm duy nhất hoặc một vụ rò rỉ biến thành vấn đề nghiêm trọng. Giữ vệ sinh mật khẩu tốt không phải là nhiệm vụ một lần, mà là một thói quen bình tĩnh, liên tục giúp bạn kiểm soát cuộc sống số của mình.